
Entenda como adequar sua empresa à Lei Geral de Proteção de Dados, evitar multas milionárias e transformar a conformidade em diferencial competitivo.
A LGPD não é mais um problema do futuro — é uma urgência do presente
Desde setembro de 2020, a Lei Geral de Proteção de Dados (Lei nº 13.709/2018) está em vigor no Brasil. Durante os primeiros anos, a fiscalização foi branda e muitas empresas adotaram a postura de "deixar para depois". Esse "depois" chegou: a ANPD (Autoridade Nacional de Proteção de Dados) começou a aplicar multas reais, que podem chegar a 2% do faturamento da empresa, limitadas a R$ 50 milhões por infração.
Para empresas de serviços B2B, que lidam com dados de clientes, leads e parceiros diariamente, a conformidade com a LGPD deixou de ser um diferencial para se tornar uma obrigação de sobrevivência.
Por que empresas de serviços são especialmente expostas
Diferente do varejo, onde o dado principal é o cartão de crédito, empresas de serviços lidam com:
- Dados cadastrais completos de decisores e empresas parceiras
- Histórico de conversas e negociações comerciais sensíveis
- Informações financeiras de propostas e contratos
- Dados de funcionários em processos de RH e recrutamento
- Integrações com terceiros (CRMs, ferramentas de pagamento, gateways)
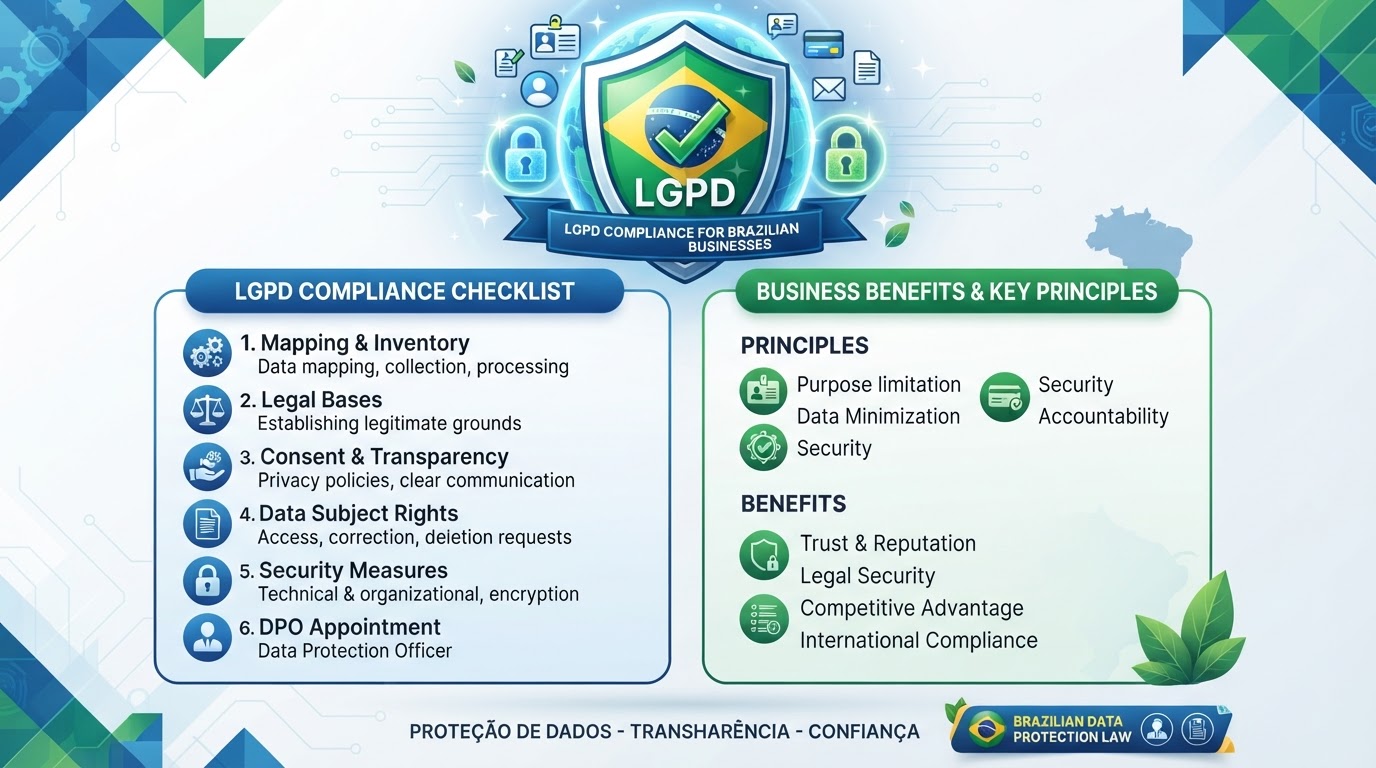
Os 5 pilares da adequação à LGPD
1. Mapeamento de dados
O primeiro passo é saber exatamente quais dados você coleta, onde estão armazenados, quem tem acesso e por quanto tempo. Sem esse mapeamento, é impossível garantir qualquer nível de conformidade. A maioria das empresas descobre, durante esse processo, que possui dados espalhados em planilhas, WhatsApps pessoais, e-mails e ferramentas não autorizadas.
- Crie um inventário completo de dados pessoais coletados
- Identifique a finalidade de cada coleta
- Mapeie o fluxo: de onde veio, para onde vai, quem acessa
- Defina prazos de retenção e descarte
2. Bases legais para cada tratamento
A LGPD exige que todo tratamento de dados tenha uma base legal válida. As mais comuns para empresas B2B são:
- Consentimento: O titular autoriza explicitamente (ideal para newsletters e materiais ricos)
- Execução de contrato: Necessário para cumprir um contrato assinado (ex: prestação de serviço)
- Obrigação legal: Exigido por lei (ex: emissão de nota fiscal)
- Legítimo interesse: Quando há necessidade legítima do controlador, respeitando direitos do titular
Sem base legal, não há tratamento legal. Cada dado coletado precisa de uma justificativa clara e registrada.
3. Política de privacidade transparente
Sua empresa precisa de uma política de privacidade clara, acessível e em linguagem simples. Ela deve explicar, no mínimo:
- Quais dados são coletados
- Para que finalidade
- Com quem são compartilhados
- Por quanto tempo são mantidos
- Como o titular pode exercer seus direitos (acesso, correção, exclusão)
4. Segurança da informação
A LGPD exige "medidas técnicas e organizacionais" de segurança. Na prática, isso significa:
- Controle de acesso: Nem todos precisam ver todos os dados
- Criptografia: Dados sensíveis armazenados e transmitidos de forma segura
- Backups: Proteção contra perda e ransomware
- Logs de acesso: Registro de quem acessou o quê e quando
- Treinamento da equipe: 90% dos vazamentos começam com erro humano
5. Resposta a incidentes
Se houver um vazamento de dados, a LGPD exige que a empresa comunique a ANPD e os titulares afetados em prazo razoável. Ter um plano de resposta a incidentes definido previamente faz toda a diferença entre um problema controlável e uma crise de reputação.
Como o CRM ajuda na conformidade
Um sistema de CRM bem configurado é uma das melhores ferramentas de conformidade com a LGPD. Ele permite:
- Centralização: Todos os dados em um só lugar, em vez de espalhados em planilhas e celulares
- Controle de acesso: Permissões granuais por usuário e função
- Auditoria: Logs de quem acessou e alterou cada registro
- Consentimento registrado: Histórico de quando e como o lead autorizou o tratamento
- Exclusão sob demanda: Atende aos pedidos de "direito ao esquecimento" rapidamente
Quando o vendedor sai da empresa e leva os contatos no WhatsApp pessoal, isso não é apenas prejuízo comercial — é uma violação de privacidade. O CRM centralizado elimina esse risco. Entenda mais sobre a importância dessa centralização no nosso artigo sobre como o CRM pode dobrar suas vendas.
Os direitos do titular dos dados
A LGPD garante ao titular uma série de direitos que sua empresa precisa estar preparada para atender:
- Confirmação de tratamento: Saber se a empresa usa seus dados
- Acesso: Ver exatamente quais dados a empresa possui
- Correção: Atualizar dados incompletos ou incorretos
- Eliminação: Pedir a exclusão ("direito ao esquecimento")
- Portabilidade: Receber os dados em formato estruturado
- Revogação de consentimento: Retirar a autorização a qualquer momento
Empresa que não consegue responder a um pedido de acesso em prazo razoável já está em descumprimento da lei.
O Encarregado de Dados (DPO)
A LGPD exige que empresas deem tratamento a dados pessoais indiquem um Encarregado de Dados (DPO) — a pessoa que fará a interface entre a empresa, os titulares e a ANPD. O DPO não precisa obrigatoriamente ser um advogado ou funcionário interno; pode ser um consultor externo, o que é comum em PMEs.
As responsabilidades do DPO incluem:
- Receber e responder solicitações dos titulares
- Orientar a equipe sobre boas práticas
- Relacionar-se com a ANPD
- Elaborar o Relatório de Impacto à Privacidade (RIPD) quando aplicável
Multas e sanções: o custo real do descumprimento
As sanções administrativas previstas pela LGPD incluem:
- Advertência: A primeira resposta, com prazo para correção
- Multa: Até 2% do faturamento, limitada a R$ 50 milhões por infração
- Divulgação: Publicização da infração após due process
- Bloqueio de dados: Eliminação de bancos de dados irregulares
- Suspensão: Suspensão parcial ou total do tratamento
Mais grave que a multa é o dano reputacional. Um vazamento de dados divulgado na mídia pode destruir anos de confiança construída com o mercado.
Transformando conformidade em diferencial competitivo
Empresas que tratam dados com seriedade têm uma vantagem real em negociações B2B. Clientes corporativos cada vez mais exigem cláusulas de proteção de dados nos contratos e due diligence de privacidade antes de fechar negócios.
Sua empresa pode usar a conformidade como argumento de vendas:
- "Nossos dados são tratados em conformidade com a LGPD"
- "Possuimos política de privacidade e controle de acesso auditável"
- "Garantimos confidencialidade das informações contratuais"
- "Temos DPO designado e canal oficial para solicitações"
Para implementar um CRM que suporte essas exigências — com controle de acesso, logs, consentimento registrado e exclusão sob demanda — a SeedHub utiliza a plataforma High Level. Conheça em br.highlevelgo.com.br.
Recomendamos também a leitura do nosso artigo sobre contratos digitais e assinatura eletrônica, que tem relação direta com a segurança jurídica dos seus documentos.


